Stealth Injector v0.4.0 - инжектор DLL читов (11 методов)
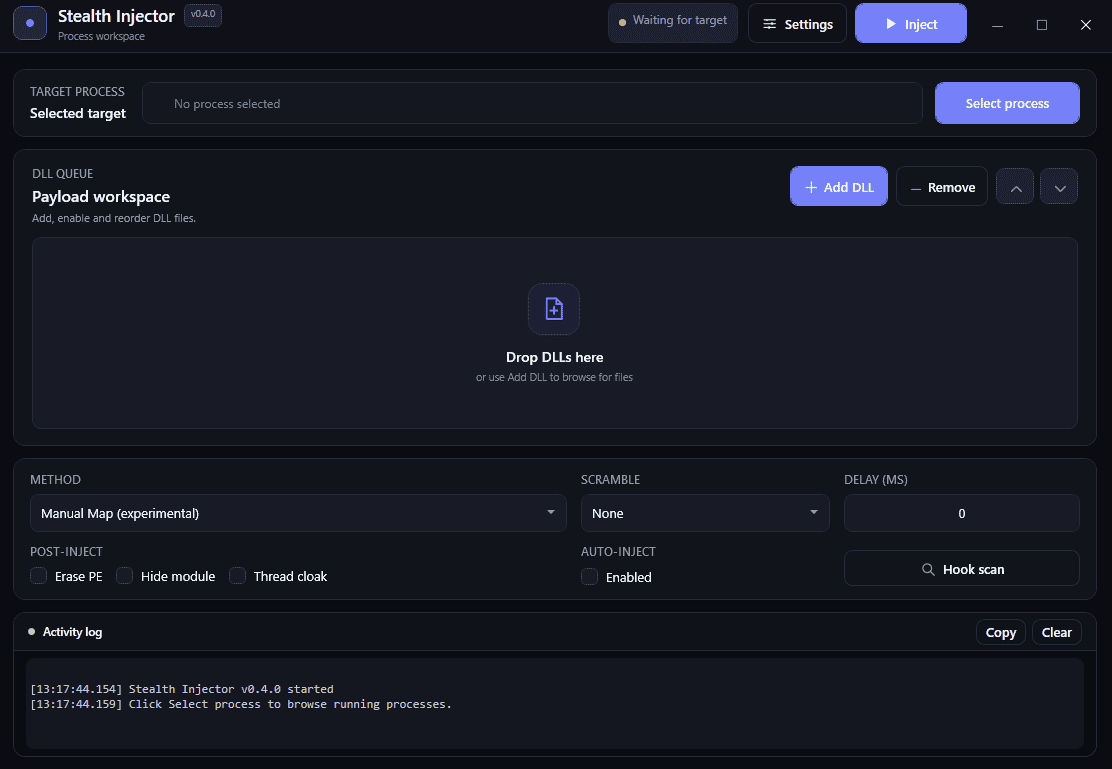
Stealth Injector — рабочий инструмент для внедрения DLL читов в процессы игр, поддерживающий 11 методов инъекции, ручное отображение библиотек в памяти и автоматическое подключение к выбранным процессам. Версия 0.4.0 получила обновленный интерфейс, улучшенную обработку ошибок и исправления системы настроек.
Методы инжекта:
- Standard — создание удаленного потока через CreateRemoteThread и загрузка с помощью LoadLibraryW;
- LdrLoadDll Stub — использование LdrLoadDll для загрузки библиотекиж
- LdrpLoadDll Stub — загрузка через внутренний механизм загрузчика Windows;
- Thread Hijacking — передача выполнения существующему потоку;
- Manual Map — ручное отображение PE-образа DLL в памяти;
- APC Queue — постановка асинхронного вызова в очередь через QueueUserAPC;
- RtlCreateUserThread — создание потока с помощью нативной функции Windows;
- LdrpLoadDllInternal — использование внутренней функции загрузчика;
- SetWindowsHookEx — внедрение через механизм системных хуков Windows;
- FakeVEH — экспериментальный метод на основе обработчика исключений;
- LoadLibraryExW — загрузка DLL через LoadLibraryExW.
Особенности Stealth Injector:
- 11 методов инъекции DLL — от стандартной загрузки через LoadLibraryW до Manual Map и Thread Hijacking.
- Multi-DLL — загрузка нескольких библиотек с индивидуальным управлением.
- Auto-Inject — автоматическое внедрение при обнаружении нужного процесса.
- Поиск процессов по имени и PID.
- Скрытие DLL — удаление PE-заголовков, сокрытие модулей и маскировка потоков.
- DLL Scrambling — готовые профили преобразования библиотек.
- Настройка задержки от 0 до 30 000 мс.
- Drag and Drop — добавление DLL перетаскиванием.
- Журнал ошибок и сохранение настроек.
Пароль — 100 | Версия — 0.4.0
Похожие публикации
Инжектор EzCS для CS:GO + VAC Bypass и Скрытый инжект
Инжектор HyperInjector для Warface by Madjestik
Инжектор Smokey Injector v2.0 для CSGO + CS2 (+ VAC Bypass)
Инжектор Neutron Injector для CS:GO (+ VAC Bypass)
Инжектор SmokeyInjector v2 для CS2 (+ VAC Bypass)
Нет комментариев